

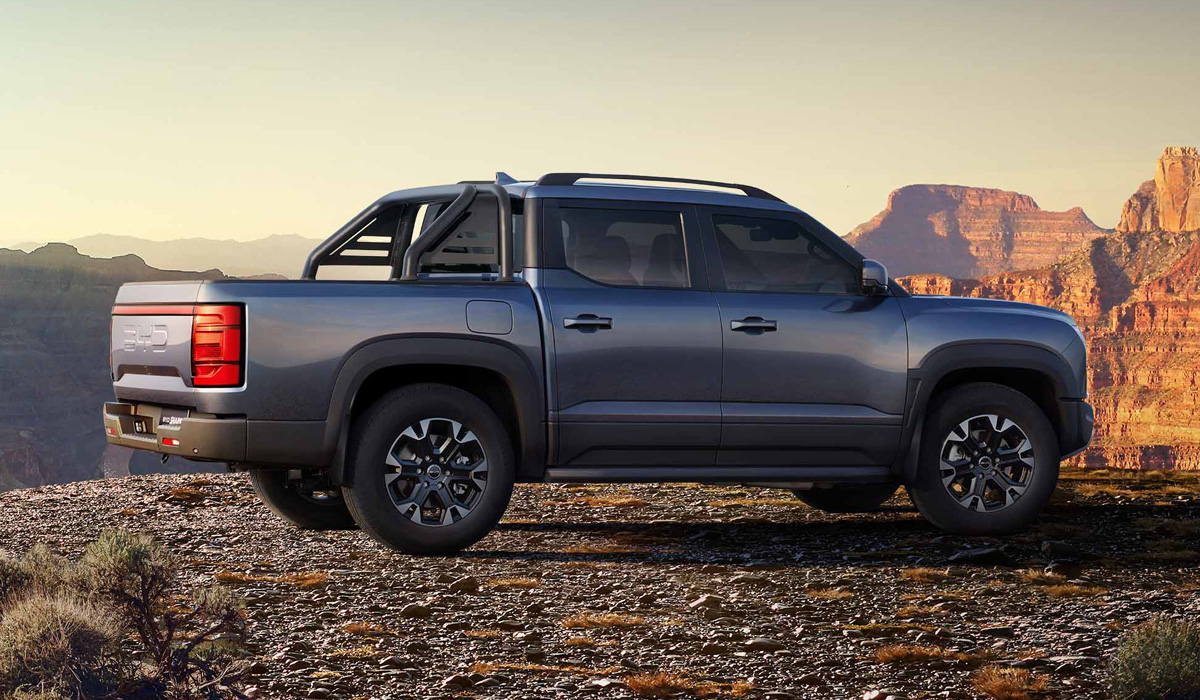
Savremeni automobili sve više liče na računare na točkovima, a sa brojnim prednostima koje donose povezani sistemi dolaze i novi bezbednosni rizici. Koliko daleko oni mogu da idu pokazala je australijska televizija ABC, koja je uz pomoć stručnjaka za sajber bezbednost testirala mogućnosti napada na BYD Shark 6.
Za eksperiment je bio zadužen Dan Hreszczuk iz kompanije Fortify Labs, koja se bavi sajber bezbednošću automobila. Tokom dvonedeljnog testiranja stručnjaci su uspeli da dođu do softverskih sistema kineskog pikapa i pokažu kako kompromitovan pristup može da omogući kontrolu pojedinih funkcija vozila.
Rezultati su bili dovoljno ozbiljni da otvore širu raspravu o zaštiti savremenih automobila, posebno zbog količine podataka kojima njihovi računari mogu da pristupe.
Tokom demonstracije Hreszczuk je pokazao da se, nakon ostvarivanja pristupa sistemu, pojedinim funkcijama automobila može upravljati na daljinu. Uspeo je da zaključava vrata, pušta muziku preko zvučnika i prikazuje sadržaj na velikom ekranu multimedijalnog sistema.
Još zanimljiviji bio je deo testa izveden tokom vožnje. Dok je novinar ABC-a upravljao automobilom brzinom od oko 30 km/h, stručnjak je sa računara mogao da aktivira brisače maksimalnom brzinom, uključi prskalice, pali i gasi svetla, a u jednom trenutku ih je potpuno isključio.
Takav scenario možda ne znači direktno preuzimanje kontrole nad upravljanjem automobilom, ali pokazuje koliko i naizgled sporedne funkcije mogu postati problematične ako do njih dođe neovlašćena osoba. Posebno kada se takve intervencije dešavaju dok se automobil kreće.
Hreszczuk tokom testa nije uspeo da pristupi najkritičnijim sistemima, poput kočnica i kamera. Istraživači su naveli da su ti delovi automobila bili bolje zaštićeni.
Još ozbiljniji deo demonstracije odnosio se na privatnost putnika. Istraživači su pokazali da kompromitovan sistem može da omogući aktiviranje mikrofona u vozilu i slušanje razgovora koji se vode u kabini.
U eksperimentu je novinar tokom vožnje razgovarao sa glasovnim asistentom Siri i, između ostalog, izgovorio svoje inicijale, broj kuće i datum rođenja. Hreszczuk je zatim demonstrirao kako se snimljeni glas može iskoristiti za izdvajanje dodatnih informacija.
Na taj način došli su do podataka poput kućne adrese, datuma rođenja i drugih informacija koje je novinar ranije izgovorio tokom razgovora. Demonstracija je pokazala i koliko bi ovakav pristup mogao biti problematičan kada se u automobilu razgovara o poverljivim podacima.
To je možda i važniji aspekt čitavog slučaja od same mogućnosti uključivanja brisača ili svetala. Moderni automobili mogu da imaju mikrofone, kamere, GPS, internet konekciju i pristup telefonu korisnika, pa kompromitovanje jednog sistema potencijalno može otvoriti put ka mnogo većoj količini privatnih informacija.
Ipak, nakon objavljivanja televizijske reportaže pojavile su se važne dodatne informacije o načinu na koji je eksperiment izveden.
Kompanija Fortify Labs naknadno je objasnila da test nije predstavljao scenario u kojem je istraživač jednostavno pronašao automobil na ulici i bez ikakvog prethodnog pristupa preuzeo njegov sistem. Za početni pristup bilo je potrebno fizički doći do vozila i instalirati određeni softver na njegov multimedijalni sistem.
Tek nakon toga bilo je moguće koristiti ostvareni pristup za daljinsku komunikaciju i upravljanje funkcijama koje su istraživači demonstrirali. Fortify Labs je navela i da je tokom istraživanja uklonjena fabrička SIM kartica iz telematske jedinice, kako eksperiment ne bi imao nikakav kontakt sa BYD-ovom infrastrukturom.
Istraživači su pritom odlučili da ne objave detalje tehnike koja je omogućila početni pristup. Kao razlog naveli su opasnost od zloupotrebe, posebno u slučajevima proganjanja i nasilja u partnerskim odnosima, jer bi takve informacije mogle omogućiti napadačima da daljinski aktiviraju mikrofon ili prate lokaciju vozila.
BYD je reagovao na televizijski prilog i osporio zaključak da je demonstracija pokazala mogućnost jednostavnog udaljenog napada na automobil bez prethodnog fizičkog pristupa.
Kompanija je navela da prikazani snimci sami po sebi ne dokazuju postojanje ranjivosti koja bi omogućila daljinski napad bez fizičkog pristupa vozilu. Istovremeno, BYD je saopštio da proverava navode i da sprovodi sopstvenu istragu.
Ovaj slučaj, međutim, nije važan samo za BYD. Fortify Labs posebno naglašava da problem povezanih automobila nije ograničen na kineske proizvođače. Savremena vozila praktično svih velikih proizvođača sve više zavise od softvera, interneta i različitih računarskih sistema, pa sajber bezbednost postaje sastavni deo bezbednosti automobila.
U Evropskoj uniji takvi sistemi već podležu strožim zahtevima. Novi automobili moraju da ispunjavaju pravila sajber bezbednosti zasnovana, između ostalog, na regulativi UN R155, koja od proizvođača zahteva sistematsko upravljanje sajber rizicima tokom razvoja, proizvodnje i korišćenja vozila.
Slučaj BYD Shark 6 zato predstavlja zanimljivo upozorenje koliko se pojam bezbednosti automobila promenio. Nekada je bilo dovoljno govoriti o čvrstini karoserije, kočnicama i vazdušnim jastucima. Danas automobil mora da bude zaštićen i od napada na sopstveni softver.
Izvor: autorepublika